
Bulut Sunucularında Ağ Kuralları Nasıl Yapılandırılır?
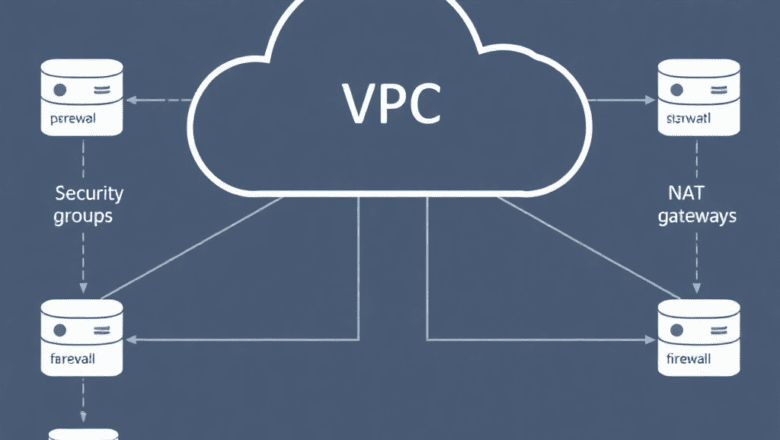
Bulut sunucularında ağ kuralları, işletmelerin veri güvenliğini sağlamanın temel taşlarından biridir. Bu kurallar, hangi trafiğin sunuculara girebileceğini, hangi bağlantıların engellenebileceğini ve kaynakların nasıl korunacağını belirler. Günümüzde, bulut ortamları ölçeklenebilirlik ve esneklik sunarken, aynı zamanda karmaşık güvenlik senaryolarını da beraberinde getirir. Bu nedenle, ağ kurallarının doğru yapılandırılması, hem sistem performansını artırır hem de veri kaybını önler.
Ağ kurallarını anlamak, bulut mimarisinin temel bileşenlerini de kavramayı gerektirir. Örneğin, Sanal Özel Ağ (VPC) içinde oluşturulan alt ağlar, güvenlik grupları ve ağ erişim listeleri (ACL’ler) gibi araçlar, trafiği kontrol etmek için kullanılır. Ayrıca, NAT (Network Address Translation) cihazları ve yönlendirme tabloları, veri akışını yönlendirmek ve izole etmek için kritik öneme sahiptir. Tüm bu bileşenlerin birlikte çalışması, güvenli bir bulut altyapısı kurmanın temelini oluşturur.
Bu makalede, bulut sunucularında ağ kurallarının nasıl yapılandırılacağına dair derinlemesine bir rehber sunulacak. Tarihsel gelişim, uzman görüşleri, pratik uygulamalar ve sık yapılan hatalar ele alınacak. Amaç, okuyuculara güvenli, verimli ve sürdürülebilir bir bulut ortamı oluşturma konusunda rehberlik etmektir.
Temel Kavramlar ve Tanımlar
Ağ kuralları, belirli bir ağın hangi trafiğe izin vereceğini veya engelleyeceğini tanımlayan kurallardır. Bu kurallar, genellikle IP adresi, protokol, port numarası ve yön (giriş/çıkış) gibi parametreleri içerir. Bulut ortamlarında, bu kurallar genellikle güvenlik grupları, ağ erişim listeleri (ACL) ve yönlendirme tabloları aracılığıyla uygulanır. Güvenlik grupları, sanal sunucular için dinamik, durumlu erişim kontrolü sağlar; ACL’ler ise statik, durum dışı kurallar sunar. Her iki yapı da trafiği filtreleyerek, yalnızca yetkilendirilmiş bağlantıların gerçekleşmesini mümkün kılar.
Ağ kurallarının önemi, bulut ortamlarında kaynakların izole edilmesinde yatmaktadır. Yanlış yapılandırılmış kurallar, yetkisiz erişim, veri sızıntısı ve hizmet kesintilerine yol açabilir. Doğru kurallar, hem sistem performansını korur hem de güvenlik ihlallerinin önüne geçer. Bu nedenle, kuralların net ve güncel tutulması kritik bir gerekliliktir.
Ağ Güvenlik Duvarı Kurulumu
Ağ güvenlik duvarı, bulut sunucularına gelen ve giden trafiği izleyen ve kontrol eden bir güvenlik mekanizmasıdır. Bulut sağlayıcıları genellikle yerleşik güvenlik duvarı çözümleri sunar; örneğin AWS’de Security Groups ve Network ACL’ler, Azure’da NSG (Network Security Group) ve Google Cloud’da Firewall Rules bulunur. Bu duvarlar, IP adresleri, protokoller, portlar ve yön gibi parametreler üzerinden kurallar tanımlamanıza olanak tanır.
Kurulum sırasında ilk adım, hangi kaynakların hangi trafiğe izin vereceğini belirlemektir. Örneğin, web sunucuları için sadece HTTP (80) ve HTTPS (443) portlarına açık girişi, veritabanı sunucularının ise yalnızca belirli IP’lerden gelen bağlantılara izin vermesi gerekir. Bu kurallar, güvenlik grupları içinde durumlu ve ACL’lerde ise durum dışı olarak yapılandırılır. Böylece, yalnızca geçerli ve yetkili bağlantılar kabul edilir.
Ayrıca, güvenlik duvarı kurallarının güncellenmesi ve denetlenmesi önemlidir. Otomatikleştirilmiş denetim araçları, zaman içinde değişen güvenlik gereksinimlerini tespit etmeye yardımcı olur. Örneğin, bir saldırı sırasında belirli bir portun kapatılması gerekiyorsa, otomatik olarak ilgili güvenlik duvarı kuralı güncellenebilir. Bu süreç, güvenlik duvarı yönetimini hem verimli hem de güvenli kılar.
Sanal Özel Ağ VPC İçi Kurallar
Sanal Özel Ağ (VPC), bulut sağlayıcısının sunduğu izole bir ağ ortamıdır. VPC içinde alt ağlar (subnets), yönlendirme tabloları (route tables) ve NAT cihazları bulunur. Bu bileşenler, ağ trafiğini yönlendirmek ve izole etmek için kullanılır. VPC kuralları, kaynakların birbirleriyle nasıl iletişim kuracağını belirler; örneğin, bir web sunucusu alt ağı ile veritabanı alt ağı arasında sadece belirli portların açık olması gerekebilir.
Alt ağları oluştururken, genel (public) ve özel (private) alt ağları ayırmak yaygın bir uygulamadır. Public alt ağları doğrudan internet erişimine sahipken, private alt ağları sadece VPC içinde kalır. Bu sayede, hassas veriler sadece iç ağ içinde saklanır. Yönlendirme tabloları, hangi alt ağdan hangi alt ağına trafik akacağını belirler. Örneğin, bir NAT Gateway, private alt ağdaki sunucuların internet erişimini sağlayabilir.
VPC içi kuralların yönetiminde en önemli nokta, gereksiz açık portları kapatmaktır. Açık portlar, potansiyel saldırganlar için giriş kapısıdır. Bu nedenle, alt ağlar arası iletişim için sadece gerekli portları açmak, güvenlik seviyesini artırır. Ayrıca, VPC Flow Logs gibi izleme araçları, trafiği kaydederek şüpheli aktiviteleri tespit etmenizi sağlar.
İç Güvenlik Grupları Security Groups Yönetimi
Güvenlik grupları, sanal sunucular için durumlu erişim kontrolü sağlar. Bir güvenlik grubu, gelen ve giden trafiği tanımlayan kurallardan oluşur. Her bir kurala, kaynak IP, hedef IP, protokol ve port aralığı gibi parametreler atanır. Güvenlik grupları, birden fazla kaynak üzerinde aynı anda uygulanabilir, bu da yönetimi kolaylaştırır.
Bir güvenlik grubunu oluştururken, öncelikle hangi kaynakların hangi trafiğe izin vereceğini belirlemelisiniz. Örneğin, bir web sunucusu için 80 ve 443 portlarına gelen trafiğe izin verirken, veritabanı sunucusu için yalnızca belirli IP’lerden gelen 3306 portuna izin vermek gerekir. Kurallar, genellikle “allow” ve “deny” olarak tanımlanır. Ancak, çoğu bulut sağlayıcı, “deny” kurallarını desteklemez; bu nedenle, gereksiz trafiği engellemek için “allow” kurallarını en dar şekilde sınırlamak gerekir.
Güvenlik grubu kurallarının düzenli olarak gözden geçirilmesi, gereksiz izinlerin kaldırılması ve güvenliği artırır. Otomasyon, güvenlik grubu kurallarını güncellemek için ideal bir yöntemdir. Örneğin, CI/CD pipeline’ınızın bir parçası olarak, yeni oluşturulan kaynaklara otomatik olarak uygun güvenlik grubu kuralları uygulanabilir. Böylece, güncel ve güvenli bir ortam sağlanır.
Ağ Akışı NAT Route Tables Ayarları
NAT (Network Address Translation) cihazları, özel alt ağdaki kaynakların internetle iletişim kurmasını sağlar. NAT, özel IP’leri kamu IP’lerine çevirir, böylece güvenlik sağlanır. NAT cihazları, genellikle bir public subnet içinde konumlandırılır ve private subnet’lerdeki kaynakların internet erişimini yönetir.
Yönlendirme tabloları (route tables), trafik akışını belirler. Örneğin, bir private subnet içindeki kaynak, internet erişim isteğinde bulunduğunda, yönlendirme tablosu bu isteği NAT Gateway’e yönlendirir. Bu yapı, trafiğin güvenli bir şekilde yönlendirilmesini sağlar. Yönlendirme tabloları, aynı zamanda VPC içindeki alt ağlar arası iletişimi de yönetir.
NAT ve yönlendirme yapılandırmalarında dikkat edilmesi gereken nokta, gereksiz açık yönlendirmelerin kapatılmasıdır. Örneğin, tüm trafik için “0.0.0.0/0” yönlendirmesi yerine, sadece gerekli IP aralıklarını açmak, güvenliği artırır. Ayrıca, NAT cihazlarının yüksek kullanılabilirlik (HA) konfigürasyonu, hizmet kesintilerini önler. Bu nedenle, NAT cihazları için otomatik ölçeklendirme ve yedekleme yapılandırması önerilir.
Çok Faktörlü Kimlik Doğrulama MFA Entegrasyonu
Çok faktörlü kimlik doğrulama, kullanıcıların kimliklerini doğrularken iki veya daha fazla faktör kullanır. Bu, hem kimlik avcılığına karşı koruma sağlar hem de erişim güvenliğini artırır. Bulut sağlayıcıları, genellikle IAM (Identity and Access Management) üzerinden MFA entegrasyonu sunar. Kullanıcılar, parolalarının yanı sıra, zaman bazlı OTP (One-Time Password) veya push bildirimleri ile kimlik doğrulaması yaparlar.
MFA, özellikle kritik kaynaklara erişimde zorunlu hale getirilebilir. Örneğin, yönetim konsoluna giriş, veritabanı yönetimi veya API çağrıları için MFA zorunlu tutulabilir. Bu, yetkisiz erişim riskini azaltır. Ayrıca, MFA, güvenlik olayları raporlarında da kullanılır; örneğin, başarısız giriş denemeleri tespit edilirken, MFA gerektiren hesaplar önceliklendirilir.
MFA entegrasyonu, kullanıcı deneyimini etkilemeden uygulanmalıdır. Kullanıcıların MFA cihazlarını kaydetmeleri ve yöneticilerin MFA politikalarını yönetmeleri için uygun araçlar sağlanmalıdır. Otomasyon, MFA gereksinimlerini belirli kaynak gruplarına uygulamak için ideal bir yoldur. Böylece, güvenlik politikaları eksiksiz ve tutarlı bir şekilde uygulanır.
Uzman Önerileri ve İpuçları
1. Güvenlik Gruplarını En Düzgün Sınırlayın: Gereksiz portları açmayın; yalnızca gereken trafiği izleyin. 2. ACL’leri Durum Dışı Kontroller için Kullanın: Ağ içi izleme için ACL’ler, durum dışı bir filtreleme sağlar. 3. Günlük İzleme ve Log Analizi Yapın: VPC Flow Logs, şüpheli aktiviteleri tespit etmek için kritik. 4. Sürekli Güvenlik Değerlendirmesi Yapın: Otomatik zafiyet tarayıcıları, güvenlik açıklarını tespit eder. 5. Yüksek Kullanılabilirlik İçin Yedekleme Yapın: NAT ve yönlendirme tablolarını HA konfigürasyonuna alın. 6. MFA’yı Zorunlu Kılın: Kritik kaynaklar için kimlik doğrulamasını iki faktöre çıkarın. 7. Otomatik Güncellemelerle Politika Uygulama: IaC (Infrastructure as Code) ile güvenlik kurallarını sürdürün. 8. Sistematik Yedekleme Planı Oluşturun: Veri kaybı riskini minimize edin. 9. Kritik Kaynakları İzole Edin: Public subnet’leri sadece gerekli servisler için kullanın. 10. **İ. 10. Kritik Kaynakları İzole Edin: Public subnet’leri sadece gerekli servisler için kullanın.
Sıkça Sorulan Sorular
1. Bulut ortamında güvenlik grubunu nasıl optimize edebilirim?
Güvenlik grubunu optimize etmek için, ilk adım olarak mevcut kuralların kapsamını analiz edin. Gereksiz portları kapatın, protokol ve IP aralıklarını daraltın. Otomatikleştirilmiş güvenlik denetimleri kullanarak, her yeni kaynak için önceden tanımlanmış güvenlik grubu şablonları uygulayın. Ayrıca, VPC Flow Logs ile trafiği izleyip, anormal aktiviteleri tespit ederek kuralları güncel tutun.
2. NAT Gateway’in yüksek kullanılabilirlik (HA) nasıl sağlanır?
HA için, birden fazla NAT Gateway’i aynı anda aktif tutmak gerekir. Her NAT Gateway’i farklı Availability Zone’da konumlandırın ve Route Table’larınızı “0.0.0.0/0” yönlendirmesini her iki NAT’e de eşitleyin. Bu sayede, bir zonenin arızalanması durumunda trafik otomatik olarak diğer NAT’e yönlendirilir. Otomatik ölçeklendirme (Auto Scaling) ile trafik artışı anında yeni NAT instance’ları başlatılabilir.
3. Çok faktörlü kimlik doğrulama (MFA) nasıl uygulanır?
MFA’yı uygulamak için önce IAM politikalarına “MFA required” kuralı ekleyin. Kullanıcılara OTP cihazları veya mobil uygulamalar aracılığıyla bir zaman bazlı şifre göndermek için IAM sunucularını yapılandırın. Kritik kaynaklara erişimde MFA zorunluluğu getirin ve bu erişimleri denetlemek için CloudTrail loglarını inceleyin. Bu adımlar, kimlik avcılığına karşı güçlü bir koruma sağlar.
Sonuç
Bulut sunucularında ağ kurallarının doğru yapılandırılması, hem güvenliği hem de performansı dengeler. Sanal Özel Ağ (VPC), güvenlik grupları, ACL’ler ve NAT cihazları, trafiği etkili bir şekilde izole edip yönlendirebilir. Uzman önerileri ve otomasyon, kuralların güncel kalmasını ve hatalı yapılandırma riskini azaltır. Düzenli izleme, log analizi ve yüksek kullanılabilirlik önlemleri, güvenli bir bulut ortamının temel taşlarıdır. Gelecekte, AI destekli güvenlik çözümleri ve otomatik politika yönetimi, ağ kurallarını daha da güçlendirecek ve işletmelere daha büyük bir esneklik sunacaktır.



